دامنه و کاربرد راهکار
این صفحه دقیقاً درباره چیست؟
این صفحه معماری دسترسی و حاکمیت کاربر را توضیح میدهد؛ امنیت زیرساخت، سیاست پشتیبانگیری و استقرار داخلی در ارزیابی فنی و صفحه On‑premise بررسی میشوند.
فضای کاری فعال، نقش سازمانی و مجوز هر بخش را کنار هم کنترل کنید تا داده مشتری، عملیات و مالی میان سازمانها یا نقشهای نامرتبط جابهجا نشود.
این صفحه معماری دسترسی و حاکمیت کاربر را توضیح میدهد؛ امنیت زیرساخت، سیاست پشتیبانگیری و استقرار داخلی در ارزیابی فنی و صفحه On‑premise بررسی میشوند.
هر قابلیت به داده عملیاتی و خروجی قابل پیگیری متصل است؛ نه یک داشبورد جدا از فرایند.
سازمان فعال در سربرگ مشخص است و داده و تنظیمات وابسته در دامنه همان Workspace پردازش میشوند.
دسترسی از نقشهای عملیاتی، مالی، فروش و اسناد تا زیرمنو و اقدام مرتبط قابل تفکیک است.
هویت کاربر و زمان اقدام در سوابق و لاگها میماند تا تصمیمهای مهم قابل پیگیری باشند.
تصاویر زیر اسکرینشات واقعی محصولاند. هر شاهد به صفحه قابلیت مرتبط لینک شده تا ادعا، زمینه و مرز فعلی محصول قابل بررسی باشد.
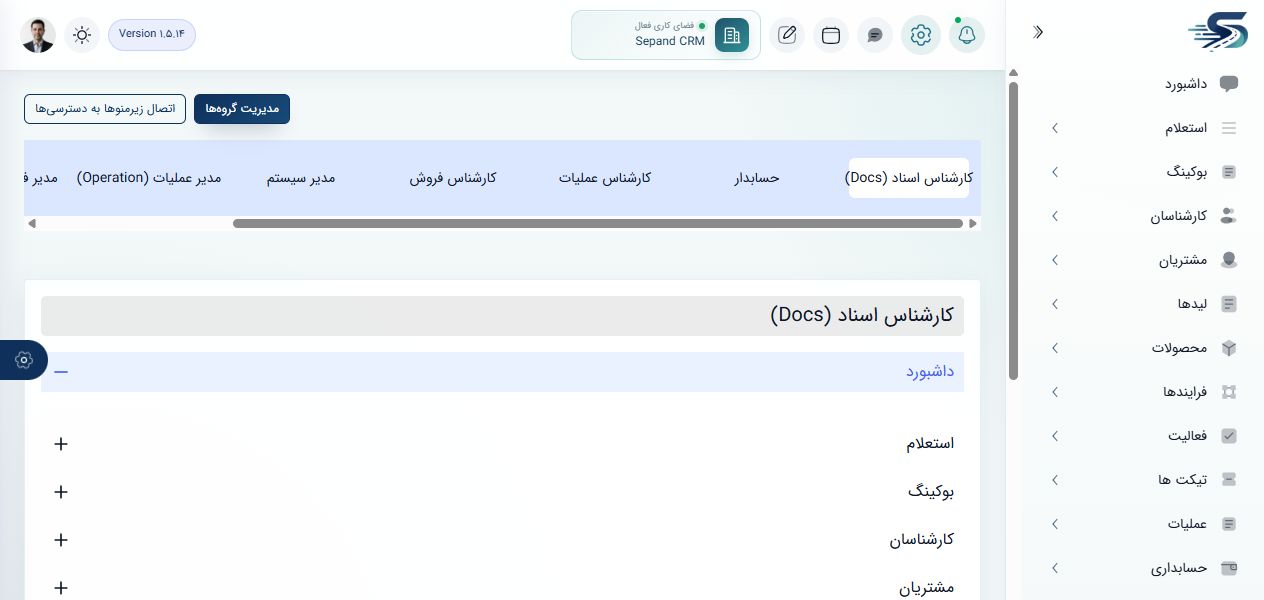
نمای زنده نقشهای اسناد، حسابداری، عملیات، فروش و مدیریت با دسترسیهای تفکیکشده هر حوزه.
بررسی مدل دسترسی ←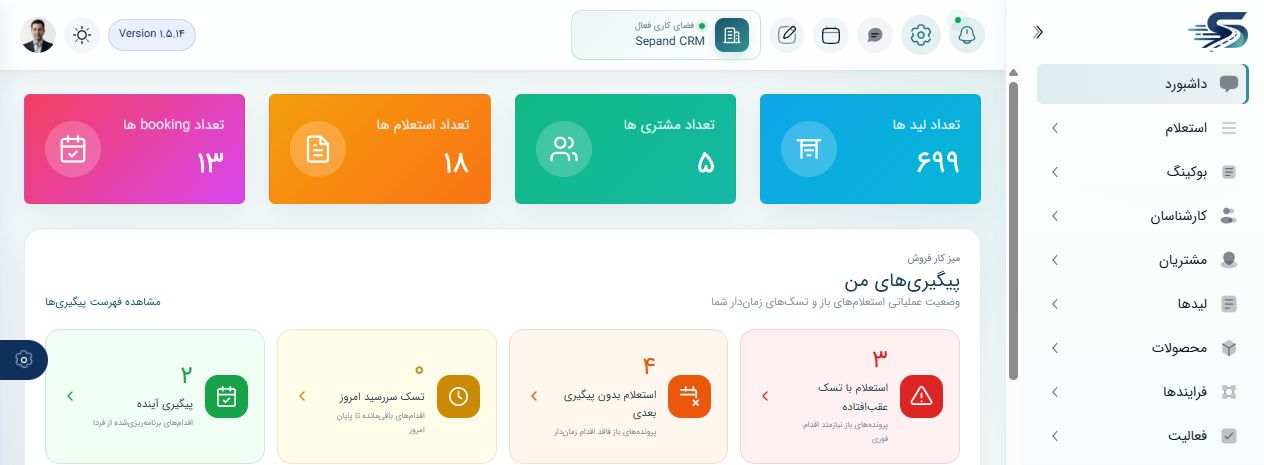
داشبورد واقعی نام Workspace فعال را در سربرگ نشان میدهد تا زمینه سازمانی کاربر مبهم نماند.
مشاهده تجربه یکپارچه محصول ←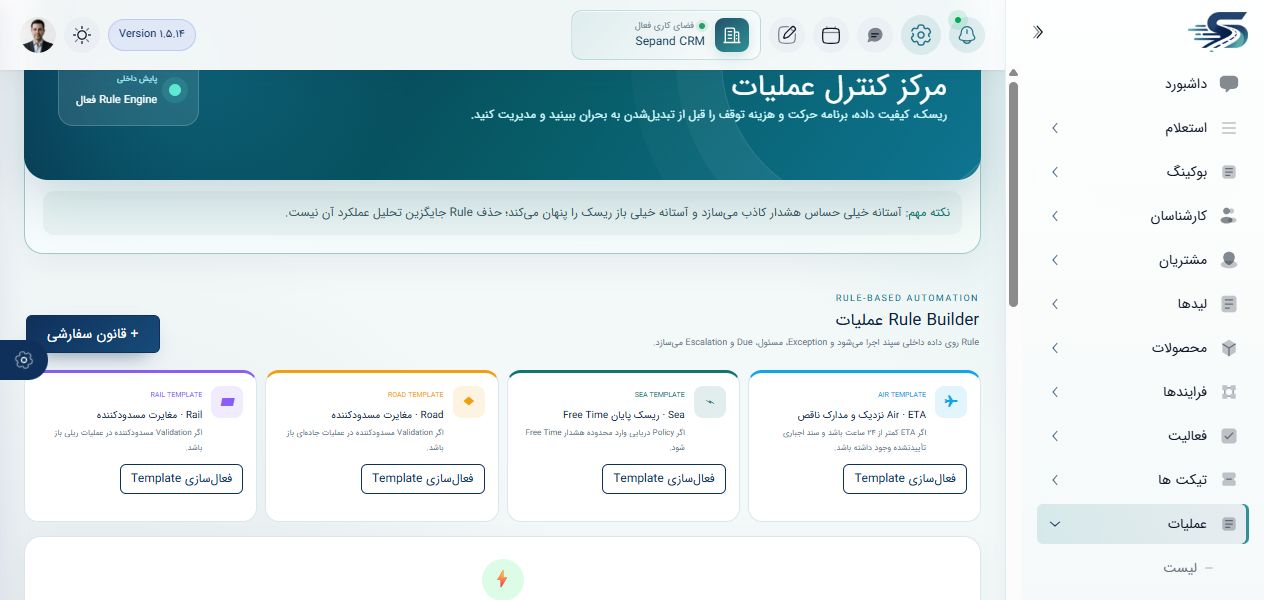
قوانین عملیاتی و وضعیت فعالسازی آنها در زمینه همان سازمان مدیریت میشوند.
مشاهده حاکمیت Rule ←این توالی، مرز میان ثبت داده، کنترل سیستمی و تصمیم انسانی را روشن میکند.
کاربر به فضای کاری معتبر متصل و سازمان فعال او مشخص میشود.
نقش بر اساس مسئولیت واقعی مانند عملیات، مالی، فروش یا اسناد ساخته میشود.
منو، زیرمنو و عملیات لازم با اصل حداقل دسترسی به نقش متصل میشوند.
دیدن، ساختن، تأیید و ویرایش رکوردهای حساس با کاربر نمونه کنترل میشود.
عضویتهای قدیمی، نقشهای پرمجوز و تغییرات حساس بهصورت دورهای بازبینی میشوند.
برای ارزیابی حرفهای، فقط وجود یک فرم یا گزارش کافی نیست. باید ببینید داده از کجا میآید، چه کنترلی روی آن اجرا میشود و خروجی تا کجا قابل ردیابی است.
فضای کاری فعال و عضویت معتبر کاربر در هر درخواست.
نقش، مجوز، منو و کنترل سمت سرور برای عملیات حساس.
نشست احرازشده، خروج امن و محدودسازی مسیرهای محافظتشده.
کاربر، زمان، رکورد و رخداد برای بررسی بعدی تغییرات.
مقدار هدف باید با خط مبنای واقعی سازمان تعیین شود؛ این شاخصها نقطه شروع اندازهگیریاند.
به تفکیک دوره، مسئول و نوع عملیات پایش شود تا علت تغییر قابل پیگیری بماند.
به تفکیک دوره، مسئول و نوع عملیات پایش شود تا علت تغییر قابل پیگیری بماند.
به تفکیک دوره، مسئول و نوع عملیات پایش شود تا علت تغییر قابل پیگیری بماند.
به تفکیک دوره، مسئول و نوع عملیات پایش شود تا علت تغییر قابل پیگیری بماند.
پاسخهای کوتاه برای روشنشدن دامنه، داده و نحوه ارزیابی راهکار.
کاربر در زمینه یک فضای کاری فعال کار میکند و داده و تنظیمات سازمانی باید در همان دامنه نگه داشته شوند.
خیر؛ مسیر و عملیات حساس باید مستقل از رابط کاربری در سمت سرور نیز مجوزسنجی شوند.
نقش را بر اساس وظیفه شغلی واقعی بسازید، حداقل مجوز لازم را بدهید و استثناهای فردی را محدود نگه دارید.
تفکیک Workspace، ماتریس نقشها، دسترسی یک کاربر نمونه و ردپای یک تغییر حساس بررسی میشود.
یک پرونده نمونه و گلوگاه اصلی تیم را آماده کنید تا داده، کنترل، مسئولیت و خروجی در جلسه دمو بررسی شوند.
این مسیرها بر اساس ارتباط واقعی فرایندها انتخاب شدهاند؛ هر لینک دامنه مستقل صفحه مقصد را توضیح میدهد.
اگر مسئله شما دیدن ارتباط ماژولها در معماری محصول است، جریان کامل محصول سپند ادامه طبیعی این مسیر است. برای تصمیم دقیقتر درباره بررسی الزامات استقرار داخل سازمان، استقرار On-Premise را کنار این صفحه ببینید. برای تعریف سیاست و تصمیم قابل ممیزی بین واحدها، حاکمیت عملیات حمل را بررسی کنید.